你在每一个Web3应用都要注册新账号、重新KYC、私钥管理一团糟。链上身份(DID)要解决这个问题--用一个去中心化的数字身份,让你在所有Web3应用里通用。W3C DID标准已经发布,国际大厂(微软、IBM)都在布局。这个赛道的爆发,可能比你想象的来得更快。这篇把链上身份的原理、优势和应用场景说清楚。
相关下载: Binance全球顶级交易所 v3.19.8最新版大小:293.6M
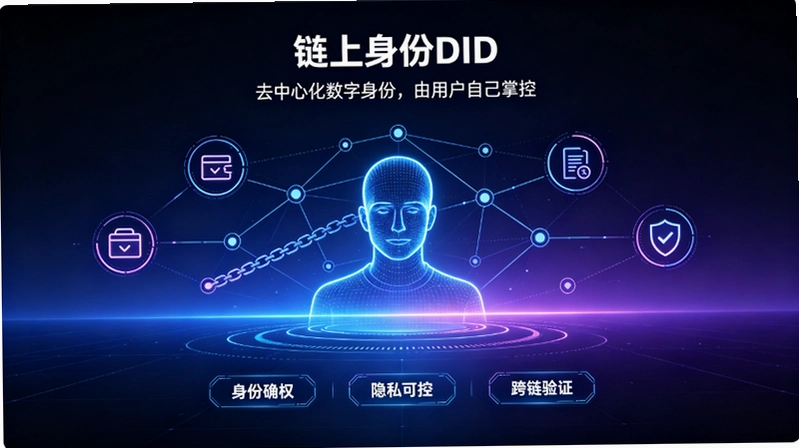
为什么Web3需要去中心化身份
1. 当前问题:每个DApp都需要独立注册,私钥管理复杂,身份数据被各平台割裂。
2. 隐私泄露:中心化平台将用户身份数据变现,用户毫无控制权。
3. 身份复用:一个DID可以在任意数量的应用中使用,无需重复KYC。
4. 数据主权:用户拥有身份数据的完全控制权,可以选择性披露,不泄露非必要信息。
5. 抗审查:去中心化身份无法被单一机构注销或冻结。
DID的核心原理
1. W3C DID标准:每个DID是一个唯一标识符,对应一个加密公钥,私钥持有者控制身份。
2. 区块链存储:DID文档存储在以太坊、Solana等公链上,不可篡改。
3. 可验证凭证(VC):类似数字证书,由权威机构签发,用户可向验证方出示。
4. 零知识证明:用户可以证明自己满足某条件(如"年满18岁"),而无需透露具体信息。
5. DID resolver:将DID解析为标准格式,让不同应用都能识别和验证你的身份。
DID vs 传统账号
1. 控制权:传统账号可被平台注销,DID私钥在手永远有效。
2. 隐私:传统账号需要完整信息披露,DID可选择性披露最小信息。
3. 互操作性:传统账号各平台隔离,DID可跨平台通用。
4. 抗审查:传统账号被封即失效,DID去中心化无法封禁。
5. KYC复用:一次KYC后,所有支持DID的应用都能识别你。
应用场景
1. DeFi KYC:借贷协议需要KYC,DID可以一键完成,无需重复提交资料。
2. 链上声誉:基于DID构建链上声誉体系,信用记录不可伪造。
3. 投票治理:DAO投票需要身份验证,DID可以防止一人多投。
4. 医疗数据:患者DID控制个人医疗记录,医疗机构可在授权下访问。
5. 学历认证:毕业证书上链,学生可向雇主出示DID验证学历,无需第三方。
操作建议
1. 关注DID基础设施项目:ENS是以太坊生态最成熟的DID应用,Domain Name是DID的具体形式。
2. 加密身份代币(ID)值得关注:Lit Protocol、DIDs domain等是DID赛道的代表项目。
3. 身份代币(ENS domain)具有实用价值:是你在Web3世界的身份标识,有投资属性。
4. 长期看,DID是Web3大规模采用的基础设施,属于早期布局阶段。
5. 警惕概念炒作:真正有用户基础和收入的DID项目凤毛麟角,分散配置,不重仓单一标的。

用户评论