网站偶尔无法建立新连接,已经连上的用户却还能继续访问,换成更大内存的服务器未必立刻解决问题。对运行NAT、容器转发或有状态防火墙的Linux主机,连接跟踪表本身就是一项独立容量。考虑采购RAKsmart服务器时,可以先把这份容量与故障时刻对上,再决定花钱买更多内存、调整流量入口,还是改变连接使用方式。本文讨论部署侧的判断方法,不提供该商家的实测容量结论。
先确认满的是哪一张表
应用报告连接失败,只能说明一次请求没有完成。进程文件描述符达到限制、监听队列拥塞、源端口用尽与连接跟踪容量不足,可能产生相似的超时表象,却需要不同的处置。不要只凭连接数量很多就修改内核参数。应保存故障时刻的内核日志、请求失败率、连接建立时间与资源采样,核对是否确有连接跟踪插入失败或表满记录,并检查故障出现的位置是否经过本机的状态跟踪路径。
Linux文档把nf_conntrack_count定义为当前分配的流条目数,把nf_conntrack_max定义为允许的最大连接跟踪条目数。这两项提供了一组可比较的占用与上限;它们并不是Web进程的打开文件数量,也不能用浏览器在线人数替代。[1] 一位用户可能发起多个连接,代理访问上游、健康检查和容器转发也会改变主机看到的流量组合。反过来,一个HTTP连接内可以顺序或复用承载多个请求,请求速率并不直接等于新建流速率。
在受控采样中先读取sysctl net.netfilter.nf_conntrack_count net.netfilter.nf_conntrack_max,并记录内核版本、网络命名空间、NAT规则和容器网络结构。参数不存在时,应检查模块与实际转发架构,不能把不存在解释成占用为零。只有占用变化、插入失败证据与业务故障在同一时间对应,连接跟踪容量才是值得优先处理的候选原因。 如果占用一直很低,继续扩表通常缺乏依据。
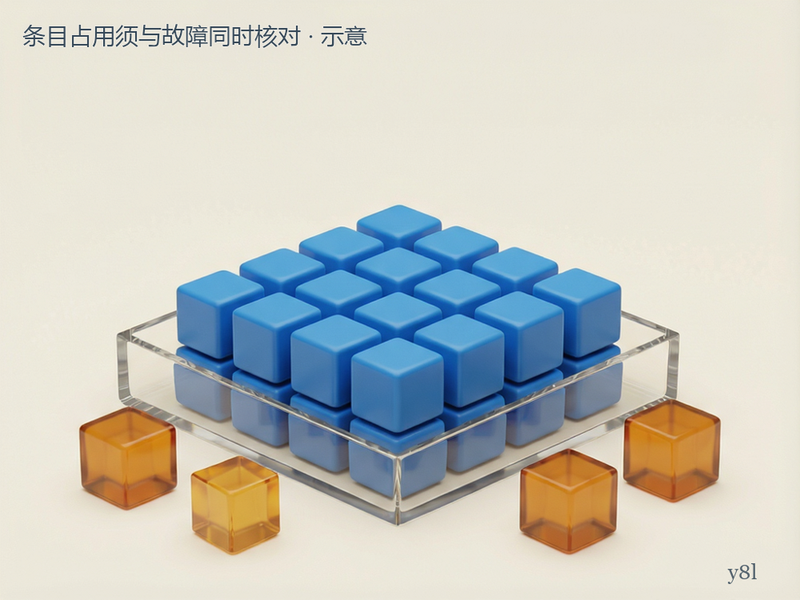
一份数量预算,怎样解释短连接造成的压力
表内条目既受新建流量影响,也受保留时间影响。对大致稳定的业务,可以用“每秒新增受跟踪流数乘以平均留存秒数”估算该类流占用的数量级。这里的留存包括业务活动与相关状态的等待时间,不能直接拿接口响应耗时代替。流量波峰、连接反复重试和状态分布变化都会让这个近似失准,因此它适合解释机制与制定采样计划,不是服务器保底指标。
假设某类流量每秒新增2000条受跟踪流,平均留存60秒,工具计算得到约120000条;在其他条件相同且平均留存确实降至15秒的假设下,约为30000条。若人为设定上限为131072条,两者分别相当于约91.55%与22.89%。这些数字是说明数量关系的假设算例,不是商家套餐配置,也不意味着把某个超时直接改成15秒就能获得同样效果。 真实系统还要把长连接、其他协议和突发新增量计入余量。
内核文档分别列出TCP不同状态、普通UDP与检测到UDP流时的超时参数,说明条目并非都使用一个统一倒计时。[1] 因而排查应先看是哪一类状态积累、业务是否仍会使用这些连接、故障是否由重试放大。若客户端在超时后立即反复建立连接,新流量可能来自失败后的补偿行为。只提高上限能延后表满,却可能让这条反馈链持续更久。
哈希桶与条目上限需要分别看
允许保存更多条目,不等于查找成本保持不变。文档说明nf_conntrack_buckets是哈希表的桶数量,nf_conntrack_max控制条目上限;连接跟踪条目会以原方向与回复方向进入哈希表,不能把两个方向的哈希关系简单写成两条独立业务连接。[1] 当调整上限而不审视桶规模与实际负载时,内存压力和查询开销都需要重新观察。不能用增加多少GB内存倒推出固定连接承诺,更不能把一份网上的每条字节数当成所有内核版本的精确采购公式。
这也解释了为什么更大的机器可能有帮助,却不是完整答案:额外内存为状态保存提供条件,CPU与包处理路径决定它能否及时处理流量,规则和连接生命周期又决定需要保存多少状态。升级前后应在相近请求构成下比较成功完成量、连接建立延迟、丢包与系统资源,而不是只展示上限数字变大。
缩短等待与绕开跟踪,各自会改变什么
观察到大量等待状态后,最容易想到的是统一缩短超时。但依赖长时间空闲连接的业务、UDP会话、NAT后的返回流量可能需要这些状态继续存在。参数变化应先在隔离环境或小范围业务上验证,覆盖空闲后再次通信、连接重建和异常网络恢复。某项修改让条目下降,只证明保留行为发生变化,不能单独证明用户请求更可靠。
另一个选择是减少没有必要的新建连接,例如核对客户端与上游连接复用是否有效。但复用也有服务端空闲超时、连接健康检查与故障隔离条件,不能无限拉长。应先比较每个成功请求对应的新建流量是否下降,再观察复用后是否出现集中断连或旧连接失效。减少重试次数同样需要业务接受失败处理与退避策略,不能把丢掉请求伪装成吞吐优化。
对于希望绕开状态跟踪的流量,必须先审阅防火墙与NAT依赖。nftables文档展示了ct state匹配及相应元信息,现有放行规则可能依靠已建立、相关连接的状态判定。[2] 绕开跟踪会改变这些规则可用的判断依据;使用NAT的路径尤其不能照抄一条不跟踪规则后直接上线。 如果没有完整规则审查和回滚办法,优先消除无效流量或在上游限制新增速率,比一次性改变整台主机的处理关系更容易验证。
向RAKsmart询价时,交付的是一份可验证的业务条件
本次渠道通返回的RAKsmart推广资料列有服务器与网络产品介绍,渠道记录包含独立服务器等产品目录,但未返回该商家的具体商品套餐记录。中文官网本次访问超时,本文没有核实当前售价、库存、特定订单的防护阈值、退款条件或可修改的内核范围。资料中出现的网络与防护宣传,只能视为采集描述,不能替某台候选主机作出容量或服务保证。
因此询价应附上实际部署条件:主机是否承担NAT、容器网络经过哪里、业务每秒新建流量与高峰持续多久、状态分布如何,以及哪些内核参数需要管理权限。购买虚拟化实例还要确认可调整范围由来宾系统还是宿主环境控制;选择独服则应问清系统维护与故障响应由谁负责。上游防护能否减少到达本机的异常流量,需要独立的服务范围证据,不能从宣传的总防护规模推导本机不会表满。
准备比价的读者可通过RAKsmart服务器推广入口查看当前订单并向售前确认部署条件继续核对。此为推广链接。付款前应取得可留存的配置、带宽计费、处理权限、退款与续费条件;本文未提供可替代订单条款的报价,也没有亲测背书。
总成本应包含新旧主机并行、迁移与回滚、流量费用以及状态规则维护的工时。若采样已经证明是无效重试大量占表,先治理新增流量可能比换机更省;若合理业务状态仍长期接近上限,且调整有明确内存与性能证据,扩容才有可解释的用途。验收时保留相同业务负载下的失败率、延迟和占用曲线,并覆盖一轮空闲恢复。判断成功的条件应是目标业务能够稳定完成,而非参数面板里出现了一个更大的数字。
资料口径:商家介绍取自本次渠道通website_id=17返回的广告与渠道快照;官网访问超时,价格及订单限制未获实时确认。技术依据为下列Linux与nftables文档,具体默认值与权限仍以部署系统为准。文中未进行商家性能测试,两张图片均为概念示意。
Sources:
[1] https://docs.kernel.org/networking/nf_conntrack-sysctl.html , Linux连接跟踪参数文档
[2] https://wiki.nftables.org/wiki-nftables/index.php/Matching_connection_tracking_stateful_metainformation , nftables连接跟踪状态匹配
用户评论