云服务器重装完成,IP没换,SSH却弹出主机身份变化警告;备份脚本随后退出,发布也停在连接阶段。此时删掉本机记录确实可能让连接继续,却同时删掉了判断对面是不是原来那台机器的依据。易科云官网列有多样化系统镜像和一键重装,适合拿来讨论这个交付问题:先通过独立入口确认新系统的主机指纹,再更新对应客户端记录,最后验收自动化任务。加内存、换线路都不能替代这条身份核验链。
重装后的第一张交付单,应写机器身份
遇到SSH主机密钥认证失败,先区分两种方向:用户私钥向服务器证明登录者身份,服务器主机私钥则向客户端证明连接对象身份。把用户公钥重新加入登录目录,通常解决不了主机指纹冲突;修改服务器账号密码同样不解决客户端已经存下的主机身份记录。
OpenSSH手册说明,客户端会保存已知主机公钥,并在以后连接时校验。重装可能生成新的主机密钥,IP重新分配、连到了不同机器、域名指向变化乃至中间人攻击,也可能表现为同一种警告。因此,“刚刚执行过重装”是解释变化的线索,不能单独成为接受新密钥的证据。应先把订单实例、预期IP、重装时间、当前系统以及新指纹关联起来。
从已认证的商家控制台进入新系统,在独立于这次SSH连接的终端读取公钥指纹,例如运行ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub。这只是常见Ed25519公钥路径,系统实际启用哪些密钥应按配置确认。记录算法和完整SHA256指纹,再与客户端此次显示的同算法指纹逐字比较;不同算法的指纹不能互相替代。控制台也有自己的登录安全责任,不应把未知聊天账号发来的字符串当成同等可信的交付证明。
如果商家没有可用的独立控制台,或者无法把控制台会话对应到目标订单,就应先通过正式工单补齐身份核验方式。不要为了赶发布,在首次身份仍不清楚时输入高权限密码。能够买到root权限,并不自然意味着能够在SSH失效后独立完成恢复。
核对通过以后,只更新这一个连接目标
OpenSSH的已知主机记录通常放在用户目录下的known_hosts,也可能由配置指定另一份文件。排错时先查看本次连接实际使用的主机名、端口、用户和配置文件。一个运维人员用IP连接,流水线用域名连接,两边不一定命中同一条记录;非默认端口通常还会使用包含方括号与端口的主机标识。删除了IP条目,却继续通过域名命中旧记录,并不能说明重装失败。
手册提供ssh-keygen -F查找指定主机记录,也提供ssh-keygen -R移除对应记录;后者还能处理散列主机名。执行移除前先备份实际记录文件,并明确目标与文件参数。不要清空整份known_hosts来处理单台机器,否则其他生产目标也会退回未建立信任的状态,后续自动接受操作会扩大影响范围。更新完成后,新连接仍应核对刚才独立取得的指纹。
如果使用HostKeyAlias,手册规定查找、保存主机密钥时会用该别名,主机证书校验也受其影响。隧道后面的多台机器不能粗暴共用一个身份别名,否则切换后端就可能不断覆盖记录。资产表应保留“实际实例、连接地址、端口、身份别名”的映射,而不只记一个方便复制的SSH命令。
accept-new不会批准已经变化的身份
OpenSSH配置手册对StrictHostKeyChecking的边界写得很明确:accept-new可以自动加入新的主机密钥,但不会允许已知主机密钥变化的连接。它适合有明确初始信任安排的新目标接入,不能拿来自动消除重装后的冲突。把选项改成no或off会放宽行为,但仍有额外限制;这不是可交付的身份确认方案。若批量脚本必须无人值守,应提前通过可信渠道分发核验后的主机记录,而不是在脚本里长期关闭检查。
同样,网络扫描取得的公钥只说明那次网络连接收到了什么,不能独立证明它来自应有的实例。首次建立信任的依据必须在扫描之外。现场可以先采集待比对材料,但不应把采集成功写成核验完成。
计划轮换与重装替换,要走不同的交接
如果旧机器仍可信、旧密钥仍可用,UpdateHostKeys可以帮助平滑轮换。手册说明,服务器可在认证完成后通告其他主机密钥,客户端在满足条件时学习替代密钥,再移除旧密钥。其前提包括用于认证的主机密钥已经可信或被用户明确接受,主机通过用户已知主机文件认证,并使用普通密钥而非证书。自定义文件与其他配置还会改变默认启用行为,应检查实际客户端配置,不能只照搬一句“默认开启”。
先通知新密钥、让目标客户端学到它,再撤旧密钥,这种轮换需要保留可信旧通道。重装后旧私钥已丢失,客户端又只认旧密钥,就缺少这个交接起点,UpdateHostKeys无法凭空证明新机器身份。对后者,应回到独立控制台核验及定向更新记录的路径。为了避免告警而将同一份主机私钥复制给一批实例,会使它们共享身份,也扩大泄露后的影响;镜像制作与克隆流程应另行确认密钥生成责任。
截至本次查阅,OpenSSH官方发布记录列有2026年10月6日发布的10.6版本,并说明将更频繁交付修复。这能提醒采购方记录实际客户端、服务端版本与配置,却不能证明易科云任何镜像已经升级到该版本。本篇没有登录商家实例实测,也不把上游更新写成商家产品的新功能或促销事件。
易科云的重装入口,能够承诺到哪一步
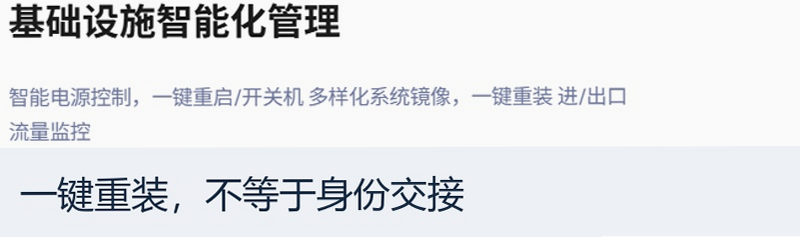
本次访问易科云官网,页面确实列出智能电源控制、多样化系统镜像、一键重装和流量监控。下面保留的是官网功能文字片段,说明商家公开介绍了哪些管理能力;它不是订单控制台画面,也不能证明某个套餐已经替用户维护SSH信任记录。公开首页还介绍工单支持,具体支持边界仍应以订单、条款及工单答复为准。
如果团队能自行维护系统,且愿意把主机身份记录纳入资产交付,可以通过推广入口查看易科云多系统镜像与一键重装的自管云服务器,先确认目标套餐的应急访问方式,再比较CPU和内存。本链接有推广关系。正文没有据首页价格块推断完整配置、库存或最终优惠,采购应查看实际结算明细。
若团队没有人能维护客户端信任文件,或者只允许通过SSH恢复而没有其他入口,低月费也可能换来较长的停更窗口。此时应优先询问是否存在明确的代运维交付,而非仅升级实例配置。高内存档能够容纳更多工作集,但既不会替客户端核对指纹,也不会自动更新流水线账户的记录文件。
把恢复门槛写成可计数的任务
可用一个部署假设安排验收:一台重装服务器被4个人工终端和3个自动化执行器访问,共7个独立信任存储。若只更新了4个人工终端,则完成覆盖率为4除以7,约57.14%;人工登录成功仍不足以宣布交付完成。验收门槛应是已核验并更新的目标数等于实际需要访问的目标数,再由各执行器发起一次只读连接和一次实际业务探针。这里的数量仅为演算,真实清单应从任务配置核对。
还要区分连接复用与新建连接。有的旧会话仍在工作,不代表全新握手一定通过;使用持久控制连接的任务应安排一次独立的新连接验证,并避免为验证而中断无关生产会话。记录每个执行器的身份、记录文件、目标地址、核验时间和结果,确认定时任务使用的是同一份已更新配置,而不是管理员自己的登录环境。
恢复预算也应独立计算。假设每次变更核验、分发及任务复验合计45分钟,每月发生2次,内部工时按每小时120元人民币计,则每月维护成本为180元人民币。这个数不是商家收费,也不含实例账单、快照存储或业务停顿损失;它用于比较是否应购买更明确的运维服务。若一次故障还要等待人工取回控制台权限,等待时间应单列,不能算进“重装只需几分钟”的承诺里。
下单前,向商家逐项确认:目标套餐是否提供SSH之外的控制台,控制台依赖什么认证;重装是否保留IP、会否重新生成主机密钥;自定义镜像克隆怎样避免重复主机身份;快照恢复后密钥按哪个版本回退;供应商支持是否覆盖系统内部核验,还是只处理宿主机故障。退款期限、续费和快照收费应以适用条款核实,不从首页短句延伸承诺。
若这些回答能够形成清楚的交付清单,再使用推广入口核对易科云一键重装、应急入口与目标套餐交付条件。这也是推广链接。采购通过的依据是新身份已有可信来源、必要客户端全部完成更新、自动任务新建连接与业务探针都成功;若其中任何一项缺失,先补交接证据,再决定是否增加资源。
资料来源
OpenSSH客户端与主机身份验证手册;OpenSSH主机检查、别名与密钥轮换配置;OpenSSH指纹读取及已知主机记录管理;OpenSSH官方版本发布记录;易科云官网管理功能介绍。
用户评论