给服务器加了内存,程序启动时仍然报告内存锁定失败;把限制放开以后,服务又在业务增长时申请内存失败。这两种现象可能来自同一套锁页策略。购买TudCloud自管VPS前,应先确认应用到底锁住哪些页、实际服务进程继承了多少限额,以及发布期间两代进程会占用多少不可换出内存。只有把这几项算清,增加容量才有明确用途,单凭面板剩余内存无法下结论。
先把“锁定失败”从内存不足中分出来
Linux man-pages对mlock的描述很具体:它将指定范围涉及的整页留在内存中,防止这些页被换出到交换区。mlockall则可作用于整个进程地址空间,涉及代码、数据、栈、共享库和文件映射。两者的资源规模可能差很多。一个只想保护少量敏感缓冲区的程序,如果选择锁定整个进程,就必须承担整个地址空间对应的管理代价。
RLIMIT_MEMLOCK是进程可以锁定多少内存的限额,套餐内存是机器能够提供多少资源,两者不能互相替代。在现代Linux上,没有相关特权的进程仍受锁定软限额约束。具有CAP_IPC_LOCK能力的进程可以绕过这项限额,但绕过检查不会增加可用物理内存,也不会取消容器自己的内存上限。给服务额外能力还会扩大它能占住的资源范围,不能把它当作通用修复。
错误码也要连同调用范围保存。手册列出的ENOMEM既可能涉及锁定限额,也可能涉及未映射区域或映射属性数量限制;看到这个词就买更大的主机,会把不同原因混在一起。记录应包含调用函数、标志、请求字节数、返回值与错误码,再核对实际进程的限制。应用若只是写一条警告后继续运行,必须说明此时是否允许降级,以及降级会失去什么保证。
锁页主要改变交换行为。它不能保证网络请求及时完成,不能消除CPU争用,也不代表应用中的所有数据都不会留下磁盘副本。日志、转储、持久化文件与其他数据路径需要各自控制。把内存锁定当作整机低延迟或数据保密的完整证明,都超出了接口能提供的范围。
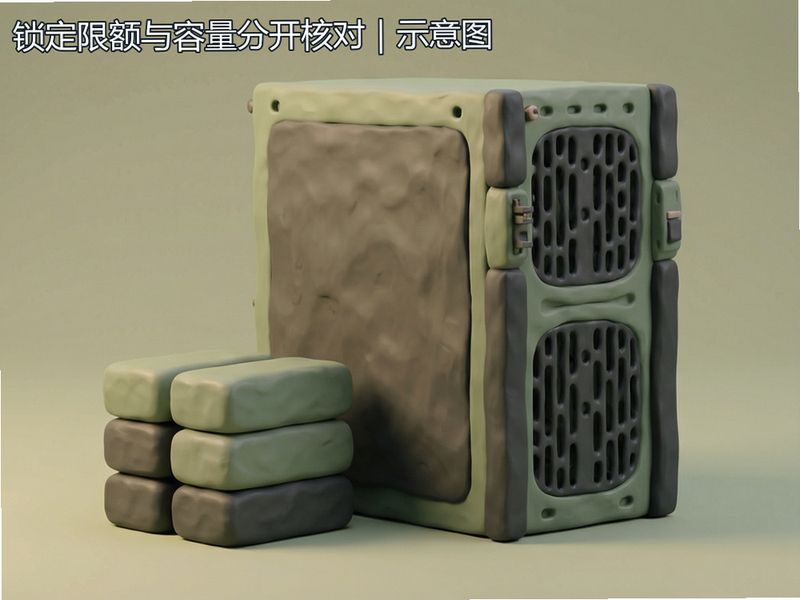
把下一次分配也纳入验收,别停在启动成功
MCL_CURRENT针对当前已映射的页;MCL_FUTURE涉及以后新建的映射。Linux手册明确提醒,启用后者后,后续的内存分配可能因锁定字节数超过许可范围而失败,栈扩展受阻还可能收到SIGSEGV。也就是说,启动那一刻成功,只验证了当时的状态,无法证明业务加载更多数据或创建更多线程后仍能继续运行。
带MCL_ONFAULT的方式允许在页真正访问时再锁定,减少对尚未使用的大范围映射进行提前处理。它不会凭空扩充内存容量,也不意味着首次触碰的延迟已经消失。对于需要稳定响应的工作段,应按手册建议考虑栈空间预触碰,并在接近真实工作集的条件下核对缺页和耗时。本文没有进行TudCloud节点实测,不能据此宣称它在任何锁页策略下达到某个时延。
另一个容易漏掉的环节是进程交接。内存锁不会由fork创建的子进程继承,执行新程序或进程退出会解除原有锁定。服务重启后要在新PID上重新查证,不能拿旧进程的一次成功记录当作交付凭证。手册还指出,fork引入的写时复制可能在后续写入造成缺页,因此低延迟业务需要核对运行期间是否启动其他子进程,而不只看主循环有没有调用分配函数。
交付时留下三份彼此能对上的记录
第一份是最终应用身份和启动方式,包括由系统服务、用户服务还是容器启动。第二份是该PID的实际资源限额,可以从进程的limits文件核对锁定上限;第三份是status文件的VmLck字段,它显示该进程通过有关接口锁住的内存量。VmLck是观察值,不是将来一定能锁住多少的承诺,也不能用它代替全部进程内存占用。
systemd的LimitMEMLOCK可设置软硬限额,官方文档支持单值或分别指定的方式。修改交互终端里的限制,不证明由服务管理器启动的程序已经继承相同值。配置变更后应按发布流程重启目标服务,记录新PID并重新读取有效限制。对用户级服务,还须核对它继承的硬限额是否允许所需调整,不能只看配置文件中写了什么。
TudCloud采购先确认控制权,再填容量档位
本次在2026年11月3日读取的TudCloud首页提供VPS的root管理入口说明,并列出西雅图AS9929与CMIN2系列、西雅图E5 KVM系列和香港CN2系列。它们是产品入口的展示信息,不足以证明某台待购实例已经允许某种锁页额度,也没有提供本篇可以直接引用的完整套餐价格、续费金额、可用库存和退款条件。本轮渠道资料中同样没有该商家的结构化套餐,所以这里不填假定报价。
推广入口:查看TudCloud自管VPS系列,核对root权限与目标内存档位。该链接属于推广,比较时应把目标节点、系统镜像、实际内存、管理方式和可用维护窗口写在同一份询价单上。root管理能力只是控制范围的起点,不能据此推断嵌套容器、能力集合或所有宿主限制都可修改。
如果应用部署在Docker中,还要区分进程锁定限制和容器内存限制。Docker官方资源文档说明,容器可以设置内存约束;某个内核接口被允许调用,不代表容器可以突破自己的资源边界。验收应在最终容器内、使用最终应用账号完成,不能在宿主机管理员终端成功一次就宣布通过。
下单前至少取得这些具体答复:目标产品采用什么虚拟化方式,客体能否持久设置服务的锁定限额;所需容器运行参数是否允许;额度变更是否会在重启或重装后丢失;出现分配失败时商家能提供哪些宿主侧证据;控制台恢复、扩内存停机、计费周期与退款起算点分别是什么。没有书面答复的项目,应列为待确认条件,不能在方案中默认已经满足。
两代进程重叠时,锁定额度和采购容量分别算
先用假设解释预算:每个业务进程峰值占用768MiB,其中512MiB需要锁定;同机平时运行两个进程,滚动发布时旧两份尚未退出、新两份已经启动。若四份工作集彼此独立,重叠时进程内存预算为3072MiB,其中计划锁定部分为2048MiB。不能把2048MiB再加到3072MiB上,锁定页已经包含在进程工作集中。若存在共享映射,还需按实际物理共享重新核算,简单相加只是保守的独立进程模型。
再假设操作系统与其他服务峰值需要1024MiB,则合计4096MiB;按这项合计额外预留25%的工作余量,得到5120MiB,即5GiB。这里的25%是示范用的规划选择,不是Linux要求,也不是商家保底指标。它说明在这组前提下,仅按日常两个进程挑选容量会忽略发布峰值;至于TudCloud应选哪个档位,必须拿到实际可订配置和真实测得的工作集后才能确定。
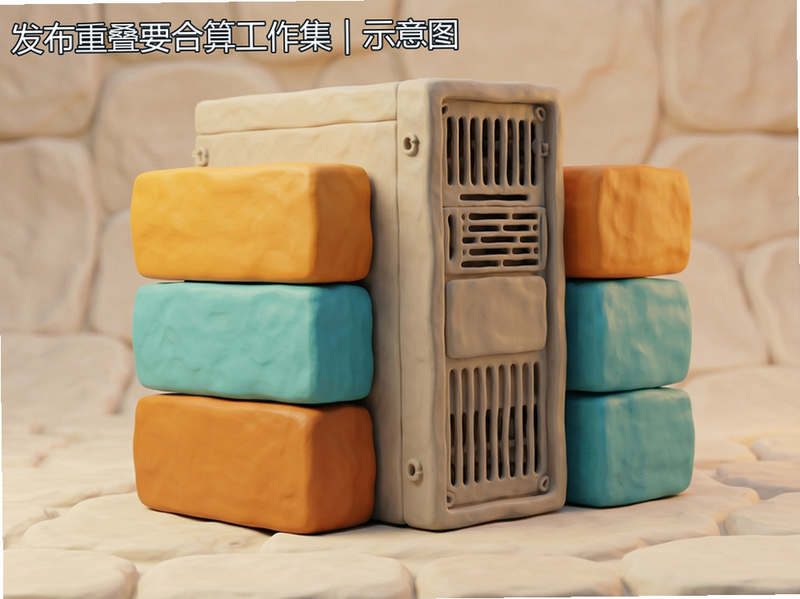
图中的资源块只表达共同占用,不代表进程数或内存条数量。进程限额还要单独设置。若每份程序确实只锁512MiB,就应为该进程所需范围和合理增长留出额度,而不是把整机5GiB粗暴设成所有进程都能占住的默认许可。若应用使用mlockall锁全部映射,512MiB假设便不再适用,必须重新测量映射规模、触碰后的锁定量和下一轮分配行为。短期看似省掉的配置工作,可能变成发布失败后的人工恢复费用。
适合这类自管方案的,是能修改启动配置、能保留限额证据、能在预发布环境模拟工作集增长的团队。只能上传程序、不能调整服务或容器限制的交付方式,通常无法完成上述验收;把全部进程永久无限锁定的方案,也应先解释宿主余量与故障恢复责任。若慢请求主要来自数据库锁等待或跨境网络,锁页实验缺少直接针对性,应先定位对应等待阶段。
推广入口:核对TudCloud西雅图与香港VPS选项,带发布峰值预算询价。比较总成本时,把月费或年费、续费变化、备份空间、扩容停机与维护工时一起列出。对这篇问题,合格交付应是新进程限额正确、目标范围锁定成功、工作集增长受控、重启后能复现,并在失败时留下可解释的记录。尚未拿到这些回执,就没有依据把一次升级写成问题已经解决。

用户评论