Trezor在10月30日发出一项范围明确、证据仍待补全的安全警告:一名客户报告,从CryptoBilis购入的Safe 5内部疑似被加装硬件。厂商尚未收到实物完成鉴定,但已建议2026年3月起经该渠道购买设备的用户,把资金转到使用全新恢复词的新钱包。这里最容易做错的动作,是买了新设备,却把旧恢复词原样导入。若报告所述泄露路径成立,设备换新不会撤回已经暴露的控制凭据。[1]
一份尚未完成鉴定的报告,为何先触发迁移建议
按官方说明,报告于10月28日收到,涉及一台8月经Tokopedia从CryptoBilis购入的Safe 5。Trezor已取得客户描述、照片并进行视频访谈,认为可信度足以提前提醒,但实物仍待送往实验室。已确认的是厂商收到报告并采取预防措施;植入装置的功能、适用范围和攻击归属,仍不能当作实验室结论。这也决定了报道应使用“疑似”“报告称”,不能把所有同型号设备直接归为已被破解。[1]
官方转述的装置位于主板与屏幕之间,含蜂窝通信模块及天线,据报告称可以读取屏幕显示内容,包括钱包备份,并在通电时经移动网络发送。这个描述指向供应链中的物理改装,而不是已经证实的软件漏洞。两类问题需要不同证据:软件漏洞可以围绕固件版本和利用条件检验,物理改装还必须追溯设备来源、保管环节及具体样本。当前资料不足以判定是谁在何时动过手脚。[1]
提前预警有代价,用户需要承担迁移费用和操作风险;等待鉴定同样有代价,若凭据确已外泄,继续等待可能延长暴露时间。这份通知采用了后者损失可能更大的处置判断。它支持特定渠道买家优先行动,却不能支持“全部硬件钱包都失效”的结论。独立媒体Unchained的报道也保留了尚未实物确认这一限制,其报道由Yahoo刊载;它提供了对通知内容的交叉核对,没有补上缺失的实验室证据。[3]
相关下载: Binance全球顶级交易所 v3.22.3大小:306.0M
恢复旧钱包,会把旧的控制关系一并恢复
这次警告最有操作价值的内容,是官方明确指出:把受篡改设备生成的备份导入另一台设备,不能解决问题。对于报告所描述的风险,泄露对象可能是能够重建钱包的恢复资料。换掉显示屏、升级固件或恢复出厂设置,都无法让对方忘记已经获得的资料。处置目标应是建立新的控制凭据,并把资产转移过去;仅让同一个旧钱包重新显示余额,不能证明风险已经解除。[1]
这个判断有一个应保留的前提:并非已经证明每位买家的备份都被发送。厂商给出的是针对渠道风险的预防性迁移建议。用户既不应把“尚未证明泄露”当作可以继续使用的保证,也不应把预防建议反过来写成“已确认所有恢复词被盗”。把证据强度和处置强度分开,才能同时理解通知的谨慎用词与紧迫动作。
概念插图:锁与钥匙用于说明设备和控制凭据的区别,不是涉事设备内部结构或攻击装置照片。
实际迁移还应区分“创建新钱包”与“导入旧钱包”。前者需要在可信环境形成新的恢复资料,后者会恢复原有控制关系。迁移时若把旧词输入一台来源仍不确定的设备,既没有实现隔离,还可能增加一次暴露。官方对尚未启用的涉事渠道设备给出的建议更直接:不要设置,也不要在上面输入已有钱包备份。[1]
临时落点也有成本,不能只按设备价格选择
通知允许在没有安全硬件设备可用时,考虑暂时迁往熟悉的软件钱包或交易所,同时要求发送前仔细核对完整收款地址。这里“暂时”很关键:临时软件环境的安全、交易所账户的可用性、支持的链与资产,以及转出所需费用,都需要在选择时考虑。官方列出替代路径,不等于为任意应用或平台背书,也没有保证每一种资产都能无条件接收。[1]
从风险取舍看,紧急行动不应变成盲目操作。先确定目的地能接收对应网络和资产,确认地址来自自己建立的可信入口,再安排迁移,能减少把供应链风险转换为转错地址风险的机会。若采用小额验证,还须考虑交易成本及剩余资产继续暴露的时间;这属于结合资产情况作出的执行取舍,不能宣称某一种固定顺序适用于全部买家。
按渠道排查,比按型号恐慌更接近通知边界
报告样本是Safe 5,官方建议却覆盖从CryptoBilis购买的各型号Trezor,并把2026年3月起的采购作为预防范围。它还说明,范围包括由CryptoBilis供货的其他店铺,Tokopedia店只是其中一个例子;不确定来源时,应检查收据中的卖家信息或联系官方支持。因此,购买页面曾挂着官方经销商标签,并不足以替代当前的来源核对。[1]
反过来,通知称尚未收到涉及其他经销商的报告。这个表述限制了现阶段可以外推的范围,却不构成对所有其他渠道的逐台鉴定。对不在通知范围内的用户,合理动作是保留购买凭据、核对最新公告,避免仅因同一品牌或同一型号就接受陌生人提供的“强制迁移”链接。本文依据的是10月30日通知及本次检索取得的内容,没有逐台检验任何用户设备。[1]
官方也不建议用户靠称重或自行拆机判定安全:重量差异可能有其他原因,没有可靠的个人检查方式能够确认或排除篡改。这个限制很实用。外观、包装或重量正常,最多说明没有看出异常,不能替代控制凭据的风险处置。将“我没发现”写成“没有风险”,会给继续使用提供错误的依据。[1]
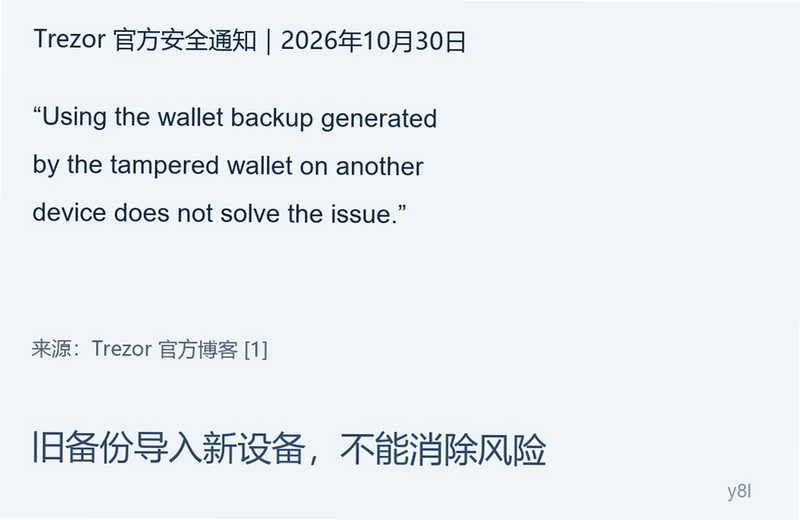
原文摘录排版,非网页截图。引文来自Trezor于10月30日发布的通知,中文水印概括该段对恢复资料的处置含义。[1]
相关下载: 欧易okx交易所 v6.194.0大小:540.5M
支持工单解决售后,恢复词始终留在自己手里
厂商表示,符合时间及渠道条件的购买者可以联系支持团队取得替换设备或购买凭证,并要求保留原设备。售后补偿解决的是设备成本和后续调查配合,它不能自动把旧地址的资产迁走。用户不能因为已经登记更换,就把“收到新设备”当作原有风险处理完成;迁移是否完成仍要看资产是否已经进入自己确认的新控制环境。[1]
更需要提防的是安全事件带来的第二轮欺诈。官方提醒,不要向任何人分享钱包备份,Trezor支持不会索要恢复词,并明确提及假邮件、实体信件和电话等可能的诱导方式。渠道买家往往急于完成处置,容易把“帮助迁移”误认为官方必需步骤。凡是要求先提交完整恢复资料、验证旧词或把备份发给客服的流程,都与这份通知的要求冲突。[1]
截至所读取的通知,Trezor称尚未收到CryptoBilis买家向其报告资金损失;它同时说明,自托管钱包让厂商无法直接查看每个人的余额。因此,“无人向厂商报告损失”描述的是厂商掌握的报告状态,不能扩大为全体买家均无损失的统计结论。后续若出现实物鉴定结果、影响批次调整或新的渠道报告,判断范围也应随之更新。[1]
对这批买家,当前足以支撑行动的依据是明确的渠道预警,而非已经完整还原的攻击链。先依据购买来源确认自己是否在建议范围,再用新的恢复资料建立可信落点并完成资产交付,最后保留旧设备及交易记录配合售后。等待调查可以帮助确定责任和范围,无法替代已经发出的凭据隔离建议。
资料来源
[1] 查看来源
[3] 查看来源





用户评论