币安被盗的这批资金,11月4日有了一个可以量化的进度条。Arkham 的统计是,攻击者手里还剩 182,443 枚 SOL,按当时价格约 1,690 万美元,只占案发时被盗 970,522 枚的 18.8%;剩下约 81% 已经不在原地址上。Lookonchain 追踪到的路径并不复杂:先把 SOL 拆到多个钱包卖掉换成 USDC,再桥到以太坊买 ETH,最后经 THORChain 把 ETH 换成比特币。
同一件事还有另一条时间线。10月31日,美国联邦调查局把这起攻击归到朝鲜背景的 TraderTraitor 团伙,并公开要求包括 THORNode 运营者在内的加密服务商拦截与这批资产相关的交易。名单、地址、路径,三样东西都在公开渠道摆着,可资金还是走了四天。这中间的落差值得拆开看:不是没人知道,而是知道了之后没有一条能落地的规则。
先看够不够快:四天里哪一天最能拦住
把这起案件的时间轴排开,能看出拦截窗口其实很窄。币安在案发当天(周四)承认员工设备被以假面试和恶意软件的方式攻破;周六 FBI 完成归属并发出拦截要求;几乎同一时间,THORChain 因为一次以太坊区块重组暴露了退款缺陷,节点投票把兑换暂停了;周日攻击者把活动重心从波场转到 Solana,链上分析机构 Chainalysis 估计经波场流转的总价值约 5 亿美元,其中包含大量钱包之间的重复转账;周三 THORChain 恢复比特币、以太坊等链的兑换,攻击者的洗白通道随之重新打开。
Chainalysis 的说法是,这次暂停意外拖慢了洗白节奏。注意这个词:不是谁的拦截生效了,而是一个与本案无关的技术故障恰好挡住了路。这说明一个很实际的问题,这套系统里当时并不存在一个「因为收到 FBI 名单所以停」的动作,唯一停下来的原因是一笔退款算错了。
所以第一天的窗口为什么没被用上,答案不是情报不足。名单在 10月31 日就已经是公开文件,任何人都能下载。缺的是一个能把公开名单变成节点行为的中间件。
相关下载: Binance全球顶级交易所 v3.22.4大小:306.2M
谁能拒绝一笔兑换,代价由谁承担
THORChain 的兑换不经过托管账户,节点各自签名出站交易。要拦住某一笔,得由足够比例的节点同时拒绝签名,而这在协议层面不是一个按钮。节点运营者面对的具体问题是:拒绝的依据是什么、拒绝之后质押的资产会不会被罚、拒错了对方拿什么申诉。
如果依据只是「FBI 说这批地址有问题」,那节点实际上是在替监管做判断,而它既没有执法授权,也没有免责条款。反过来,如果节点照单全收,就要承担另一种风险:一旦某个地址被错误标注,用户的钱会凭空消失,损失由节点自掏。两种风险都不小,最理性的选择就是维持现状、按协议跑。这不是道德问题,是责任分配问题。
这也解释了为什么制裁名单在中心化交易所上有效、在跨链协议上效果打折。交易所冻结的是它自己保管的账户余额,一纸通知就能执行;协议节点冻结的是别人钱包之间的转移,等于要求一个非托管系统长出托管系统的权力。中间缺少的那一层,正是现在很多司法辖区在讨论、但还没有定论的东西。
案发后比特币冲上八万美元,跟这笔钱没有因果关系
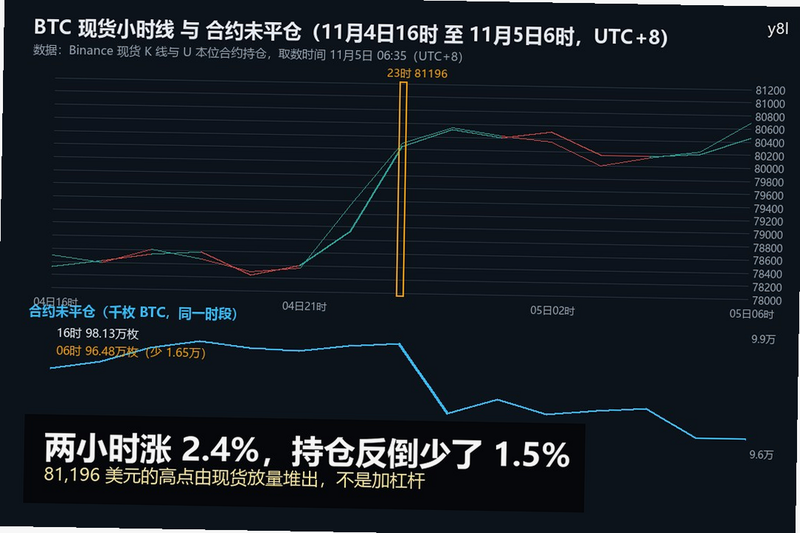
11月4日深夜到11月5日凌晨,比特币从 78,210 美元一路走到 81,196 美元,两小时涨幅约 2.4%,24 小时口径一度上涨 3.7%。时间上紧挨着美国中期选举结果落地,市场上很容易把这波上涨和「黑客在买比特币」联系起来。用币安公开的小时级数据核对一下,这个说法站不住。
23 时那一小时,现货成交额约 3.17 亿美元,是前四小时平均的五六倍;同一时段 U 本位合约的未平仓从 98,986 枚比特币降到 97,053 枚,一夜之间少了约 1.5%;资金费率从 11月3日 08 时起一直停在 0.0100% 的基准线上,没有出现买单挤压。价格在涨、杠杆在减、费率不动,这是现货买盘推动的价格,不是合约多头堆出来的,更不是某个单一资金体在扫货。
即便攻击者真的把一部分钱换成了比特币,81% 里对应比特币的部分也只是几千万美元的规模,放进一夜三千多亿美元的成交里,连一个像样的波动都推不出来。把两个同时发生的事件硬连成因果,是这类案件报道里最常见的误读。
相关下载: 欧易okx交易所 v6.195.1大小:549.4M
链上数据能说的话,和要小心的话
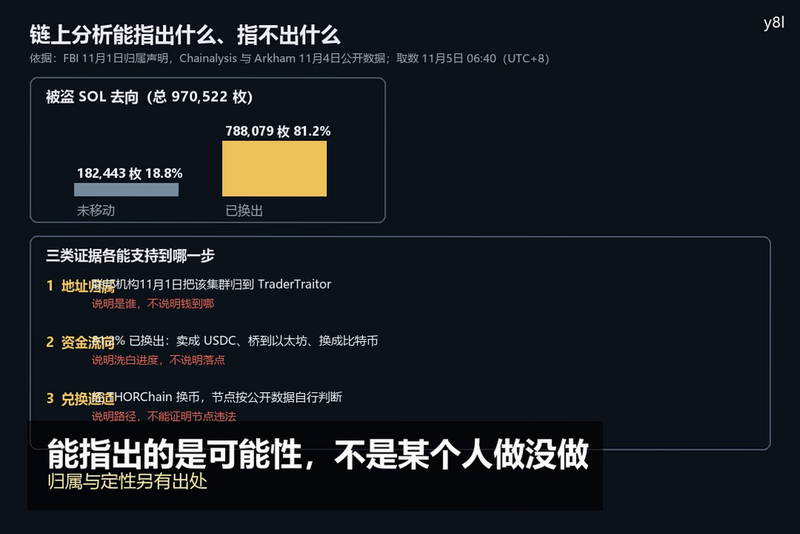
这起案件里最容易被忽略的一点,是链上证据本身的层级。归属来自国家机构的声明,流向来自 Arkham 与 Lookonchain 的地址聚类,通道信息来自 THORChain 的公开交易记录。这三样东西能支持的判断完全不同,混在一起说就会越界。
归属是行政判断,不是链上读数
FBI 把地址集群归到 TraderTraitor,依据的是情报体系,链上数据只能显示这些地址之间有转账关系。朝鲜方面已经否认相关指控,称其荒谬。读者看到「朝鲜黑客」这四个字时,应该知道它的出处是一份政府声明,而不是某条交易记录。
81% 这个数字,是「已换出」而不是「已到手」
换成 USDC、桥到以太坊、再换成比特币,每一步都会留下痕迹,也都可能被下游冻结。SomaXBT 的统计说,攻击者在波场和 Solana 上的四万七千多笔交易里约 54% 是自动化的,这种高频、分裂的转账方式正是为了打散聚类难度。所以「81% 已换出」只说明洗白进度,不说明钱到了哪里,更不说明追不回来。182,443 枚 SOL 还留在链上,这部分是当下唯一可以点名到地址的资产。
节点若真开了拒绝的先例,会付出什么
假设 THORNode 社区通过一项规则,对公开名单上的地址一律拒绝签名,会发生什么。短期看是有效的,被盗资产的兑换通道会被堵死;中期看,协议的可用性叙事会被重写。一个「任何一笔兑换都可能被拒」的网络,对大额使用者来说等于多了一层无法预估的对手风险,而这正是跨链协议赖以存在的卖点。
更麻烦的是名单的维护权。今天拒绝的是 FBI 名单,明天可能是另一个国家的名单,两份名单冲突时节点听谁的?如果协议把名单写进代码,治理权就从节点手里转移到了名单发布方;如果不写进代码,就回到现在这种「知道但不行动」的状态。这个两难没有技术解,只能靠法律给节点一个可援引的免责边界。
接下来的四十八小时该盯什么
攻击者手里的 182,443 枚 SOL 是接下来最关键的观察对象。这批资产要么继续拆分卖出,要么被某个下游交易所接收。看两个地方就够了:一是 Arkham 上该实体的余额是否在 11月5日之后继续下降,下降的速度会说明洗白是否加速;二是 THORChain 各链的兑换是否再次暂停,以及暂停的公告里是否出现「制裁」「执法要求」这类措辞。后者比价格重要得多,如果暂停理由从技术故障变成合规要求,说明节点社区已经在事实上接受了拒绝执行的先例。
还有一个容易被忽略的读数:币安在 11月3日表示已补齐 98% 的受影响代币并自行承担损失。对用户来说,这件事的损失是确定的;对行业来说,真正被改变的是那套「被盗后只能靠追踪和呼吁」的流程。四天里没有人拦住钱,不是因为看得不够清楚,而是因为看清之后,没有一个节点有责任把它按下来。
判断成立的前提,以及什么会推翻它
上面的判断建立在两个前提上:第一,THORChain 恢复兑换之后没有再出现与本案相关的暂停公告,资金流动是协议正常运转的结果;第二,币安与 Chainalysis 的口径没有在后续被更正。如果接下来出现反证,比如查实某家节点运营者确实按 FBI 名单拒绝过交易、或者 81% 这个比例被重新核算为大幅不同的数值,那「有名单却没有可执行的拒绝机制」这个结论就要改写。
资料来源:Cointelegraph《Binance hackers move 81% of stolen Solana, route funds via THORChain》2026年11月4日 https://cointelegraph.com/news/binance-hackers-move-81-stolen-solana-route-thorchain;Arkham 与 Lookonchain 公开地址数据 https://arkm.com ;Chainalysis 公开分析 https://www.chainalysis.com ;Binance 现货与 U 本位合约公开接口 https://api.binance.com 与 https://fapi.binance.com (取数时间 2026年11月5日 06:35,UTC+8)。
用户评论